خدمات البنية التحتية لتقنية المعلومات وأمن الشبكات في السعودية
أمّن البنية التحتية التي تعتمد عليها أعمالك.
الخدمة
باختصار.
تساعد Nour Solutions المنشآت في المملكة العربية السعودية على تقييم البنية التحتية التقنية التي تقف خلف العمليات اليومية وتحديثها وتأمينها ودعمها. وتجمع خدماتنا بين تقييم البنية التحتية وأمن الشبكات وضوابط الأمن السيبراني والدعم التقني المُدار، لإنشاء بيئات أكثر مرونة وأسهل إدارة وأفضل استعداداً لنمو الأعمال.
ومن شبكات المكاتب وربط الفروع إلى الخوادم والأجهزة الطرفية والجدران النارية والبيئات المرتبطة بالسحابة والمراقبة الأمنية، نركّز على تحسينات عملية تناسب بيئتك التقنية الفعلية. ويمكننا دعم التطبيقات الجديدة ومعالجة البيئات القائمة والخدمات المُدارة المستمرة.
وبالنسبة للمنشآت الخاضعة لمتطلبات الأمن السيبراني في المملكة، يمثّل أمن البنية التحتية طبقة تشغيلية مهمة تحت برامج الحوكمة والالتزام الأوسع. فالهيئة الوطنية للأمن السيبراني تفيد بأن الضوابط الأساسية ECC 2-2024 تهدف إلى تعزيز الأمن السيبراني وحماية أصول المعلومات والتقنية. ويتضمن إطار البنك المركزي السعودي أمن البنية التحتية وإدارة الثغرات والتحديثات الأمنية وتجزئة الشبكة وضوابط النسخ الاحتياطي والتعافي للمؤسسات المالية الخاضعة لإشرافه. وينطبق الإطار التنظيمي للأمن السيبراني لهيئة الاتصالات والفضاء والتقنية على المنشآت الواقعة ضمن نطاقه في قطاع تقنية المعلومات والاتصالات.
ولذلك يمكن مواءمة عملنا التقني، عند الاقتضاء، مع متطلبات الأمن السيبراني والتدقيق والالتزام الأوسع للمنشأة، دون اعتبار منتج تقني أو ضابط واحد حلاً شاملاً.
البنية التحتية نادراً ما تكون كل العمل. فتشغيلها بعد ذلك — بما في ذلك المستأجرات السحابية وصناديق البريد التي تعمل فوقها — مشمول في الدعم التقني المُدار وعقود الصيانة السنوية، وأنظمة الأعمال التي وُجدت الشبكة لحملها في حلول تخطيط موارد المؤسسات وإدارة علاقات العملاء.
خدماتنا في البنية التحتية وأمن الشبكات
تقييم البنية التحتية وتطبيقها
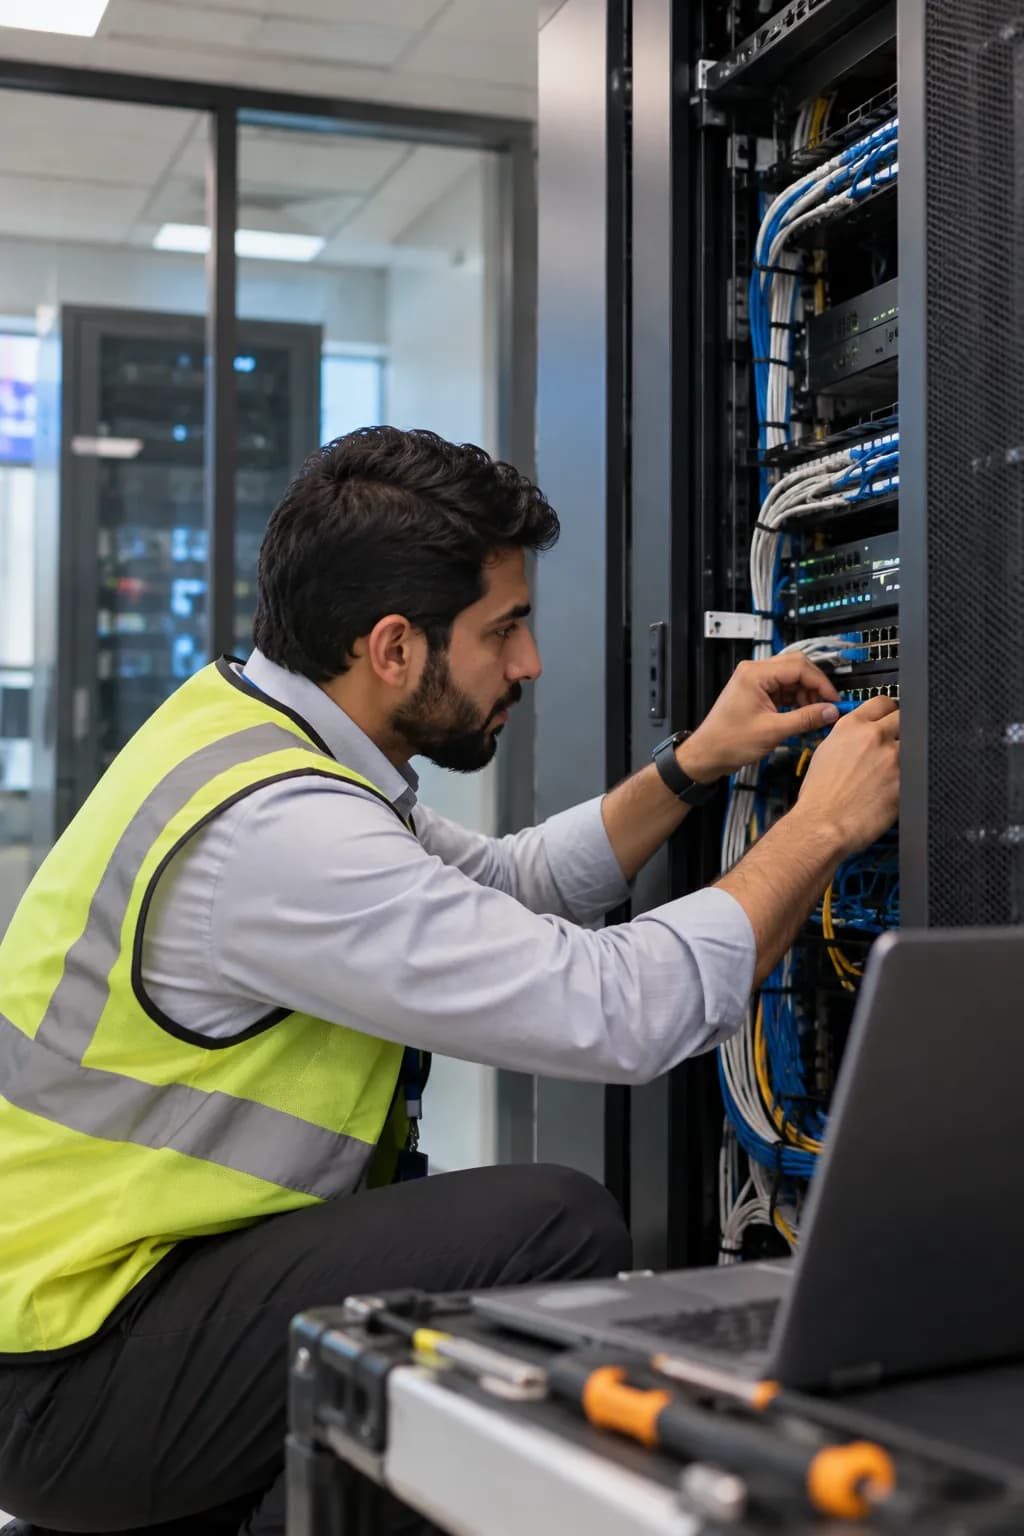
تقييم البيئة الحالية، وتحديد نقاط الضعف التشغيلية والأمنية، وتصميم البنية المستهدفة، ودعم التطبيق. وقد يشمل النطاق المعتاد الخوادم والمبدّلات والشبكات اللاسلكية واتصال الإنترنت والجدران النارية والمحاكاة الافتراضية والأجهزة الطرفية ووصول المستخدمين والنسخ الاحتياطي والمراقبة.
المخرجات المعتادة: حصر الأصول، ومخططات الشبكة، وتقييم الوضع الحالي، وخارطة طريق مرتّبة الأولويات، والتصميم الفني، ودعم التطبيق.
تقييم الشبكة والتدقيق التقني
مراجعة هيكل الشبكة والإعدادات ومسارات الوصول والتجزئة والأداء ودورة حياة الأجهزة والخدمات المكشوفة والضوابط الإدارية. والهدف هو تزويد الإدارة بصورة واضحة عن المخاطر التقنية وأولويات التحسين.
المخرجات المعتادة: تقرير تقييم الشبكة، وملاحظات المخاطر، ومراجعة الإعدادات، والإجراءات ذات الأولوية، وخطة المعالجة.
الجدار الناري وأمن الشبكات
تصميم بيئات الجدار الناري وتطبيقها وتحسينها ودعمها، بما يشمل السياسات الأمنية وترجمة العناوين والشبكات الافتراضية الخاصة والتجزئة والوصول الآمن عن بُعد وضوابط الويب وحفظ السجلات وتحصين الإعدادات.
المخرجات المعتادة: مراجعة سياسات الجدار الناري، والتطبيق، وتنظيف القواعد، وإعداد الشبكات الافتراضية الخاصة، والتجزئة، والتحصين الأمني.
تطبيق أنظمة إدارة الأحداث الأمنية
تجميع السجلات الأمنية ذات الصلة مركزياً وبناء مسار مراقبة يساعد الفرق على رصد النشاط المشبوه والتحقيق في الحوادث والحفاظ على أدلة أمنية مفيدة. ويمكن النظر في منصات مثل Wazuh وManageEngine Log360 عند الاقتضاء.
المخرجات المعتادة: تقييم مصادر السجلات، والبنية، والإدراج، وقواعد التحليل وحالات الاستخدام، ولوحات المتابعة، والتنبيهات، والتسليم التشغيلي.
حلول إدارة الثغرات
إرساء عملية متكررة لتحديد الثغرات وترتيب أولوياتها ومعالجتها عبر الأجهزة الطرفية والخوادم وأصول الشبكة. ونركّز على ترتيب الأولويات وفق المخاطر بدلاً من معاملة كل ثغرة على قدم المساواة.
المخرجات المعتادة: تنسيق الفحص، وسجل الثغرات، وترتيب الأولويات وفق المخاطر، ومتابعة المعالجة، والتحقق.
أمن الأجهزة الطرفية وأنظمة الكشف والاستجابة
نشر وإدارة حماية الأجهزة الطرفية وأنظمة الكشف والاستجابة وما يتصل بها من تحصين لأجهزة الحاسب المحمولة والمكتبية والخوادم. وتُعدّ Microsoft Defender for Endpoint مثالاً على منصة حديثة، ويمكن تقييم حلول أخرى بحسب المتطلبات.
المخرجات المعتادة: خط الأساس للأجهزة الطرفية، وضبط السياسات، والإدراج، ومسار فرز التنبيهات، والتحصين، والتقارير.
إدارة التحديثات الأمنية
تطبيق برنامج منظّم لتحديث أنظمة التشغيل والتطبيقات المدعومة، مع نوافذ صيانة واعتبارات للاختبار واستثناءات وتقارير.
المخرجات المعتادة: سياسة التحديثات، وعملية النشر، وتقارير حالة التحديثات، ومتابعة الاستثناءات، ودعم المعالجة.
المصادقة متعددة العوامل
تعزيز الوصول إلى تطبيقات الأعمال والوصول عن بُعد والخدمات المتميزة عبر المصادقة متعددة العوامل. ويمكن تقييم Cisco Duo وقدرات الهوية لدى مايكروسوفت بناءً على البيئة القائمة.
المخرجات المعتادة: بنية المصادقة، والتسجيل، وضبط السياسات، واعتبارات الوصول المشروط، ودعم الإطلاق للمستخدمين.
إدارة الهويات والوصول
تحسين التحكم في من يستطيع الوصول إلى الأنظمة وما الذي يصل إليه ومتى. وقد تشمل الخدمات عمليات دورة حياة المستخدم والوصول القائم على الأدوار ومراجعات الوصول المتميز وإعادة اعتماد الصلاحيات.
المخرجات المعتادة: نموذج الوصول، ومصفوفة الأدوار، ومسار دورة حياة المستخدم، ومراجعات الوصول، وضوابط الوصول المتميز.
النسخ الاحتياطي والحلول الأمنية
تصميم استراتيجيات نسخ احتياطي تدعم التعافي التشغيلي والمرونة السيبرانية. وقد يشمل النطاق بنية النسخ الاحتياطي والاحتفاظ والتحكم في الوصول والتشفير والمراقبة واختبار التعافي.
المخرجات المعتادة: تقييم النسخ الاحتياطي، والسياسة، والبنية، والمراقبة، والاحتفاظ، ودعم اختبار التعافي.
الدعم التقني والأمني المُدار
توفير دعم تقني مستمر عبر عقود الصيانة السنوية والدعم عن بُعد والمساعدة في الموقع وإدارة الشبكات والجدران النارية ودعم الأجهزة الطرفية والمراقبة والمراجعات الأمنية الدورية.
المخرجات المعتادة: نموذج دعم بمستويات خدمة محددة، وصيانة مجدولة، ومعالجة الحوادث، والتقارير، والتحسين المستمر.
أمن الشبكات وبنيتها
تبدأ الشبكة الآمنة بالوضوح وبتصميم يفصل بين حركة البيانات الموثوقة والحساسة والأقل ثقة. وتستطيع Nour Solutions مراجعة بنية الشبكة وتحسينها حول المستخدمين والمواقع والتطبيقات والمتطلبات التشغيلية الفعلية للمنشأة.
قدرات أمن الشبكات
- بنية الجدار الناري وتصميم السياسات
- تجزئة الشبكة واستراتيجية الشبكات الافتراضية المحلية
- الوصول الآمن عن بُعد والشبكات الافتراضية الخاصة
- مراجعة أمن الشبكات اللاسلكية
- أمن حافة الإنترنت
- ضوابط الوصول الإداري
- تحصين أجهزة الشبكة
- النسخ الاحتياطي للإعدادات وضبط التغيير
- الربط الآمن بين الفروع والمكاتب ومواقع المشاريع
- تكامل حفظ السجلات والمراقبة الأمنية
تطبيق الجدار الناري وتحسينه
مشاريع الجدار الناري ليست مجرد تركيب جهاز. فالأمن الفعّال يعتمد على تصميم نظيف للسياسات وقواعد وفق مبدأ الحد الأدنى وإدارة آمنة وحفظ للسجلات وضوابط للوصول عن بُعد وتجزئة ومراجعة مستمرة. ويمكننا دعم عمليات النشر الجديدة وكذلك تنظيف السياسات وتحسين البيئات القائمة.
استمرارية الأعمال والمرونة
ينبغي تصميم أمن الشبكة وتوافرها معاً. وبحسب البيئة، يمكننا المساعدة في تقييم التكرار واتصال النسخ الاحتياطي واعتماديات الأنظمة الحرجة وإجراءات التعافي، بحيث لا تُنشئ التحسينات الأمنية اختناقات تشغيلية غير ضرورية.
المراقبة الأمنية وأنظمة إدارة الأحداث
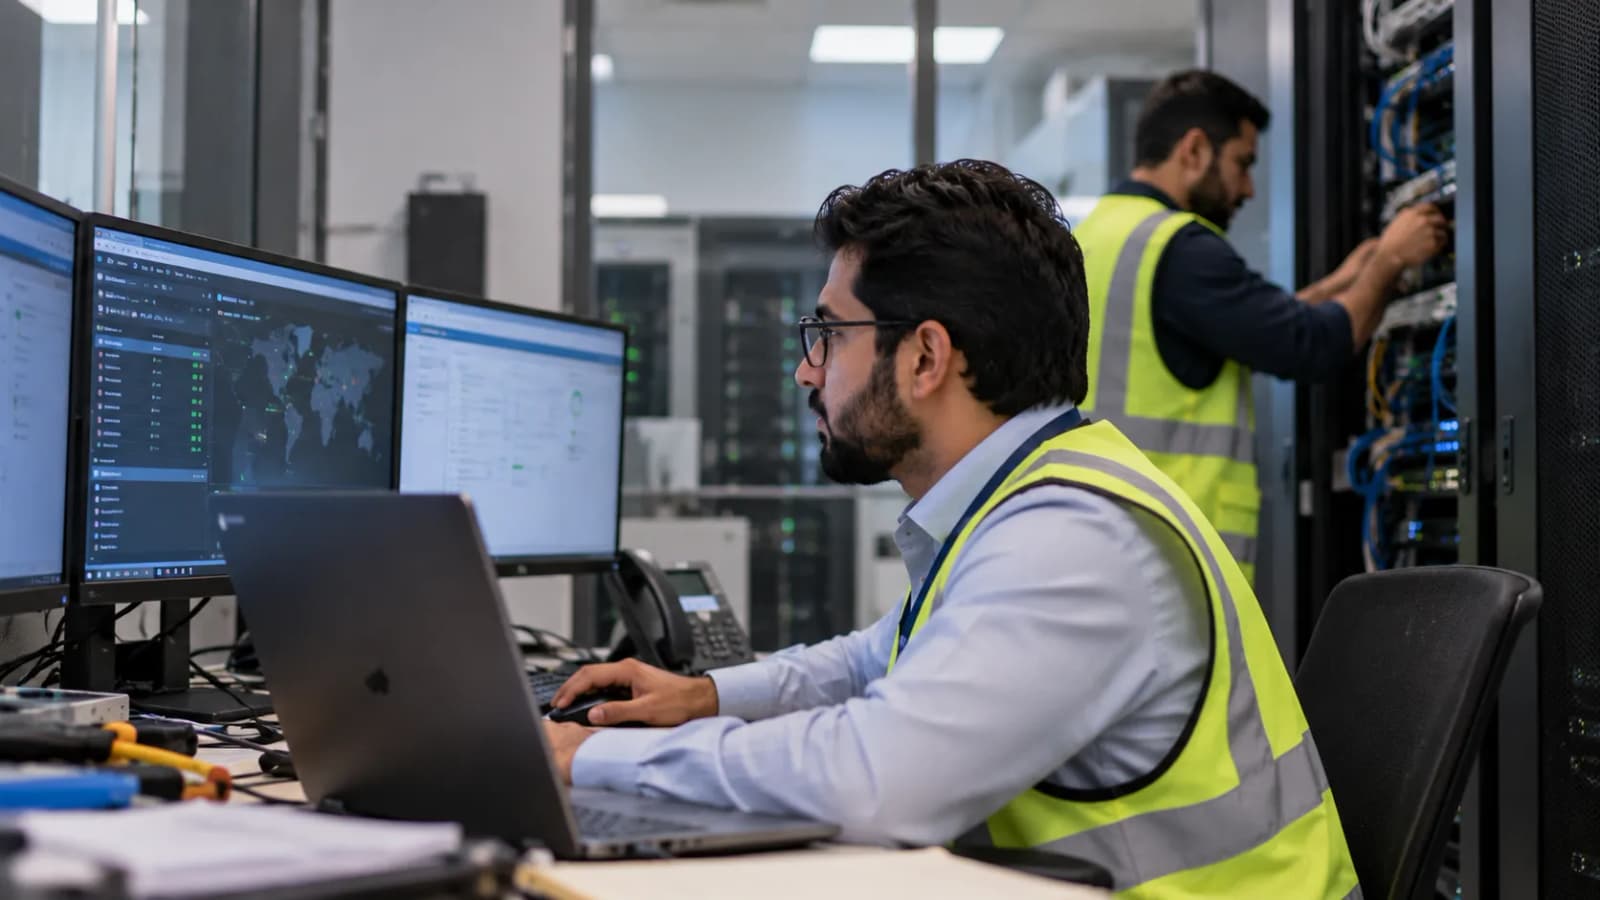
يتيح الوضوح المركزي لفرق الأمن ومسؤولي الأنظمة تجاوز السجلات المعزولة لكل جهاز. وتستطيع Nour Solutions المساعدة في تحديد مصادر السجلات المهمة وهيكلة متطلبات المراقبة وتطبيق منصة مناسبة وبناء مسارات عملية للتنبيه والتقارير.
- سجلات الجدار الناري وأمن الشبكة
- سجلات خوادم Windows وLinux
- تنبيهات أمن الأجهزة الطرفية
- أحداث الهوية والمصادقة
- أحداث أمن السحابة والتطبيقات
- نشاط الوصول الإداري والمتميز
- سجلات البنية التحتية أو التطبيقات الحرجة حيث يكون التكامل مدعوماً
منهج التطبيق
- تقييم نضج حفظ السجلات الحالي والأصول الحرجة.
- تحديد مصادر السجلات ذات الأولوية واحتياجات الاحتفاظ.
- تصميم البنية وخطة الإدراج.
- ضبط قواعد التحليل ولوحات المتابعة ومنطق التنبيه.
- تطوير حالات استخدام عملية حول ملف مخاطر المنشأة.
- ضبط الإنذارات الكاذبة وتوثيق إجراءات الاستجابة.
- إرساء عمليات التقارير والصيانة والتسليم.
إدارة الثغرات والأجهزة الطرفية والتحديثات
إدارة الثغرات
ينبغي أن تكون إدارة الثغرات عملية مستمرة لا فحصاً عارضاً. ونساعد المنشآت على إرساء دورة من الاكتشاف وترتيب الأولويات وفق المخاطر والمعالجة والتحقق والتقارير.
- اكتشاف الأصول ومراجعة التغطية
- الفحص المصادق أو غير المصادق بحسب الحاجة
- ترتيب الأولويات وفق الخطورة وسياق الأعمال
- تحديد المسؤوليات ومتابعة المعالجة
- توثيق الاستثناءات وقبول المخاطر
- التحقق بعد المعالجة
- التقارير الإدارية وتحليل الاتجاهات
أمن الأجهزة الطرفية
الأجهزة الطرفية من أكثر المسارات شيوعاً للدخول إلى بيئات الأعمال. وتستطيع Nour Solutions المساعدة في نشر حماية الأجهزة الطرفية وأنظمة الكشف والاستجابة، وإرساء خطوط أساس أمنية، وتحسين الوضوح، وتعريف مسارات الاستجابة للحوادث. وتوفّر Microsoft Defender for Endpoint قدرات للكشف والاستجابة ويمكنها التكامل مع أدوات مايكروسوفت الأمنية الأوسع؛ ويمكن تقييم منصات أخرى بحسب متطلبات العميل.
والهدف ليس مجرد تثبيت برنامج مكافحة فيروسات. فالأمن الفعّال للأجهزة الطرفية يجمع بين الحماية والتحصين والوضوح والاستجابة وإنفاذ السياسات والمراقبة المستمرة.
إدارة التحديثات الأمنية
يقلّل برنامج التحديث المنضبط التعرّض الناتج عن أنظمة التشغيل والتطبيقات ومكوّنات البنية التحتية القديمة. ويمكننا تحديد دورات التحديث ونوافذ الصيانة والتقارير ومعالجة الاستثناءات بما يناسب العمل.
الهوية والمصادقة وضبط الوصول
أصبحت الهوية حداً أمنياً محورياً للمنشآت الحديثة. وتستطيع Nour Solutions المساعدة في تعزيز المصادقة وإدارة الوصول عبر بيئات مايكروسوفت وتطبيقات الأعمال والوصول عن بُعد والإدارة المتميزة.
- نشر المصادقة متعددة العوامل
- مسارات التحاق المستخدمين وإنهاء خدمتهم
- التحكم في الوصول القائم على الأدوار
- مراجعات الوصول الإداري والمتميز
- إعادة اعتماد الصلاحيات دورياً
- مواءمة سياسات كلمات المرور والمصادقة
- تصميم سياسات الوصول المشروط أو القائم على المخاطر حيثما كان مدعوماً
- حفظ سجلات الوصول وقابلية التدقيق
ويمكن لـ Cisco Duo أن يوفّر خيارات مصادقة مقاومة للتصيّد للبيئات المدعومة، بينما يمكن استخدام قدرات الهوية لدى مايكروسوفت حين تكون المنشأة مستثمرة بالفعل في منظومتها. ويعتمد اختيار التقنية على متطلبات العميل وتراخيصه وبنيته.
النسخ الاحتياطي والتعافي والمرونة الأمنية
النسخ الاحتياطي جزء من المرونة السيبرانية، لكن ينبغي تصميم استراتيجيته للتعافي لا للتخزين فحسب. وتستطيع Nour Solutions تقييم ما إذا كانت الأنظمة الحرجة مشمولة، وما إذا كانت النسخ محمية من الوصول غير المصرّح به، وما إذا كانت إجراءات التعافي قابلة للاختبار فعلياً.
خدمات أمن النسخ الاحتياطي
- تقييم بنية النسخ الاحتياطي وتغطيته
- تخطيط الاحتفاظ ونقاط التعافي
- ضبط الوصول إلى النسخ ومبدأ الحد الأدنى
- اعتبارات التشفير والتخزين الآمن
- استراتيجيات النسخ غير المتصلة أو غير القابلة للتعديل أو المعزولة عند الاقتضاء
- المراقبة والتنبيه
- اختبار التعافي وتوثيقه
- تقارير النسخ الاحتياطي ومتابعة الاستثناءات
الدعم التقني والأمني المُدار
تحتاج البيئات التقنية إلى إدارة مستمرة بعد اكتمال المشروع الأولي. ويمكن لنموذج الدعم المُدار لدينا أن يجمع بين العمليات التقنية والصيانة الأمنية الدورية، بحيث تبقى الضوابط الأمنية مضبوطة ومراقَبة ومُصانة مع الوقت.
قد يشمل الدعم المُدار
- الدعم التقني عن بُعد ومعالجة الأعطال
- الدعم التقني في الموقع عند الحاجة
- إدارة الشبكة والجدار الناري
- إدارة الأجهزة الطرفية
- إدارة بيئة مايكروسوفت
- دعم المراقبة الأمنية
- إدارة التحديثات والثغرات
- مراقبة النسخ الاحتياطي وصيانتها
- تحديث الإعدادات والتوثيق
- مراجعات دورية للبنية التحتية والأمن
- عقود الصيانة السنوية
ويمكن هيكلة الدعم حول نطاق ومستوى خدمة محددين بدلاً من ترتيب مفتوح لـ«الدعم التقني». ويساعد ذلك العملاء على معرفة ما يُراقَب وما يُصان وما يُصعَّد وما يقع خارج النطاق المتفق عليه.
المواءمة مع متطلبات الأمن السيبراني والالتزام في السعودية
ينبغي للتقنية أن تدعم برنامج الحوكمة والالتزام لدى المنشأة لا أن تحلّ محله. وحين يكون العميل خاضعاً لمتطلبات الأمن السيبراني في المملكة، تستطيع Nour Solutions مواءمة التطبيق التقني مع أهداف الضوابط ومتطلبات الأدلة المنطبقة.
الضوابط الأساسية للأمن السيبراني
تفيد الهيئة الوطنية للأمن السيبراني بأن الضوابط الأساسية ECC 2-2024 حُدِّثت لتعزيز الأمن السيبراني وطنياً وحماية أصول المعلومات والتقنية. ويمكن لمشاريع البنية التحتية أن تدعم مجالات ضوابط منطبقة مثل وضوح الأصول وضبط الوصول وإدارة الثغرات والتحديثات وحفظ السجلات والمراقبة والنسخ الاحتياطي والتعافي وحماية الشبكة والإعداد الآمن. ويعتمد الانطباق الدقيق وتوقعات الأدلة على المنشأة والنطاق.
إطار البنك المركزي السعودي
بالنسبة للمنشآت الأعضاء الخاضعة لإشراف البنك المركزي، يغطي الإطار حوكمة الأمن السيبراني وإدارة المخاطر والعمليات والتقنية وأمن الأطراف الثالثة. ويتضمن قسم أمن البنية التحتية فيه مجالات مثل تجزئة الشبكة وإدارة الثغرات والتحديثات والحماية من البرمجيات الخبيثة والنسخ الاحتياطي والتعافي والمراجعة الأمنية الدورية. وتستطيع Nour Solutions دعم الجانب التقني من هذه البرامج، مع بقاء التفسير التنظيمي والمسؤولية الرسمية عن الالتزام لدى المنشأة والجهة المختصة.
الإطار التنظيمي لهيئة الاتصالات والفضاء والتقنية
يستهدف هذا الإطار المنشآت في قطاع تقنية المعلومات والاتصالات المرخّصة أو المسجّلة لدى الهيئة والخاضعة لنطاقها التنظيمي. وعند الاقتضاء، يمكن مواءمة ضوابط البنية التحتية والأمن مع التزامات العميل ذات الصلة.
ISO 27001 ومتطلبات العملاء الأمنية
بالنسبة للمنشآت التي تطبّق ISO/IEC 27001 أو تستجيب لمتطلبات أمنية من العملاء، يمكن مواءمة طبقة البنية التحتية مع معالجة المخاطر وضبط الوصول والأمن التشغيلي والنسخ الاحتياطي وإدارة الثغرات وحفظ السجلات وما يتصل بها من أهداف الضوابط. وتكمّل هذه الصفحة خدمات Nour Solutions المستقلة في الأيزو واستشارات الأمن السيبراني.
تموضع مهم
التطبيق التقني بحد ذاته ليس ضماناً للالتزام التنظيمي أو لنجاح التدقيق أو للحصول على الشهادة. فالالتزام يعتمد على بيئة الضوابط الكاملة والحوكمة والتوثيق والممارسات التشغيلية والأدلة والمتطلبات المنطبقة على المنشأة.
منهجيتنا في التنفيذ
الاستكشاف
فهم عمليات الأعمال والمواقع والمستخدمين والتطبيقات والأصول الحرجة ونقاط الألم الحالية.
التقييم
مراجعة البنية التحتية والإعدادات والضوابط الأمنية والثغرات والممارسات التشغيلية.
ترتيب الأولويات
تحويل النتائج إلى خارطة طريق عملية بناءً على الأثر على الأعمال والمخاطر وجهد التنفيذ.
التصميم
تطوير البنية المستهدفة والضوابط الأمنية وخطة التنفيذ.
التطبيق
تهيئة أو نشر تقنيات البنية التحتية والأمن والمراقبة المتفق عليها.
التحقق
اختبار الاتصال والوصول والضوابط الأمنية وحفظ السجلات والنسخ الاحتياطي والجاهزية التشغيلية.
التوثيق
إنتاج سجلات الإعدادات والمخططات والسياسات والإجراءات ومواد التسليم.
التشغيل
تقديم الدعم والمراقبة والصيانة والتحديثات والمراجعة الدورية بصورة مستمرة وفق التعاقد.
التحسين
استخدام التقارير والتقييمات الدورية لتحديد الحزمة التالية من تحسينات البنية التحتية والأمن.
لماذا تعمل المنشآت مع Nour Solutions
تركيز على السوق السعودي
خدماتنا مبنية للشركات العاملة في المملكة، بما فيها المنشآت التي تتعامل مع المشتريات المؤسسية والبيئات الصناعية وتوقعات الأمن السيبراني.
الأمن وتقنية المعلومات في ارتباط واحد
يستطيع البرنامج التقني نفسه معالجة العمليات التقنية والضوابط الأمنية بدلاً من معاملتهما كمشروعين منفصلين.
توصيات قائمة على المخاطر
نركّز على البيئة الفعلية وأهمية الأعمال والمخاطر بدلاً من وصف الحزمة التقنية نفسها لكل عميل.
موجّه للتنفيذ
تُصمَّم التوصيات للانتقال إلى تهيئة ونشر وتوثيق ودعم تشغيلي عملي.
تنفيذ قابل للتوسّع
يمكن أن تبدأ المشاريع بأعمال التقييم وخارطة الطريق ثم تنتقل إلى التطبيق على مراحل والدعم المُدار.
تكامل بين الخدمات
يمكن لأعمال البنية التحتية أن ترتبط طبيعياً بخدمات Nour Solutions في الأمن السيبراني والأيزو وتسجيل الموردين والسحابة ومايكروسوفت 365 والدعم التقني المُدار.
من ندعم
- المنشآت الصغيرة والمتوسطة التي تبني أساساً تقنياً احترافياً
- الشركات النامية التي تفتح فروعاً أو مواقع مشاريع
- المنشآت الصناعية والهندسية ذات الاعتماديات على التقنية التشغيلية
- المقاولون والموردون المستعدون لمتطلبات العملاء في الأمن السيبراني
- المنشآت المنتقلة إلى بيئات مرتبطة بالسحابة
- المنشآت التي تحتاج أمناً أقوى للأجهزة الطرفية والهويات والنسخ الاحتياطي
- الشركات التي تحتاج دعماً تقنياً وأمنياً مستمراً دون بناء فريق داخلي كبير
هل أنت مستعد لتعزيز بنيتك التحتية التقنية؟
سواء كنت تحتاج تقييماً للشبكة أو نشراً للجدار الناري أو تطبيقاً لنظام إدارة الأحداث الأمنية أو إطلاقاً لأنظمة الكشف والاستجابة أو إدارة للثغرات أو مصادقة متعددة العوامل أو إدارة للهويات والوصول أو حماية للنسخ الاحتياطي أو دعماً تقنياً مُداراً مستمراً، تستطيع Nour Solutions مساعدتك على تخطيط الضوابط التقنية المناسبة لبيئتك وتطبيقها.
أخبرنا بعدد المستخدمين والمواقع لديك وبنيتك التحتية الحالية وأبرز مخاوفك الأمنية وأي متطلبات من العملاء أو الجهات التنظيمية، لنستخدم ذلك في تحديد نطاق التقييم والتطبيق المناسب.
لديك سؤال عن هذه الخدمة؟
تحدّث مع مستشار حول متطلباتك.
الأسئلة
الشائعة.
هل تعملون مع المنشآت الكبيرة فقط؟
لا. يمكن تحديد نطاق الحلول للمنشآت الصغيرة والمتوسطة والشركات النامية والمنشآت القائمة على المشاريع والمنشآت الكبرى. وتُكيَّف البنية ونطاق الخدمات المُدارة وفق بيئة العميل.
هل يمكنكم تقييم بنيتنا التحتية قبل التوصية بمنتجات؟
نعم. يمكن أن يأتي التقييم أولاً بحيث تُبنى التوصيات التقنية على الأصول والمخاطر والمتطلبات والاستثمارات القائمة فعلياً.
هل يمكنكم تطبيق حلول من منظومات مختلفة؟
يمكننا دعم التقنيات المناسبة من هذه المنظومات حيث تناسب متطلبات العميل ونطاق التنفيذ. وينبغي أن يتبع اختيار المنتج النهائي اعتبارات فنية وترخيصية وشرائية.
هل يمكنكم تطبيق Wazuh أو ManageEngine للمراقبة الأمنية؟
نعم، حيث تكون المنصة مناسبة لمتطلبات المراقبة لدى المنشأة ولمصادر السجلات المتاحة.
هل تقدّمون إدارة الثغرات كخدمة مستمرة؟
نعم. يمكن تقديم إدارة الثغرات كمشروع أو إدراجها ضمن الدعم التقني والأمني المُدار المتكرر، بحسب النطاق.
هل يمكنكم دعم مشروع التزام أو تدقيق في السعودية؟
يمكننا دعم تطبيق البنية التحتية التقنية والضوابط الأمنية التي تشكّل جزءاً من برنامج التزام أوسع. أما الشهادات الرسمية والموافقات التنظيمية وقرارات التدقيق فتبقى لدى الجهة المختصة أو المقيّم المستقل.
هل تقدّمون دعماً تقنياً مُداراً بعد التطبيق؟
نعم. يمكن أن يشمل الدعم المُدار الدعم عن بُعد والمساعدة في الموقع والصيانة وإدارة الأجهزة الطرفية والشبكة ودعم المراقبة الأمنية والتحديثات والنسخ الاحتياطي والمراجعات الدورية، بحسب نطاق الخدمة المتفق عليه.
كم تكلفة هذه الخدمات في السعودية؟
تعتمد التكلفة على عدد المواقع والمستخدمين والأجهزة والضوابط الأمنية ودرجة تعقيد المشروع والمعدات القائمة والتراخيص ومستوى الدعم المُدار المطلوب. ويُنصح بإجراء تقييم قبل تسعير تطبيق متكامل.