خدمات الالتزام بالأمن السيبراني للهيئة الوطنية والبنك المركزي وهيئة الاتصالات
ابنِ التزامك حول الأطر المنطبقة على أعمالك.
أطر الالتزام
السيبراني.
تعمل المنشآت السعودية ضمن بيئات تنظيمية مختلفة للأمن السيبراني بحسب قطاعها ودرجة حساسيتها وخدماتها التقنية وعلاقاتها التنظيمية. وتساعد Nour Solutions المنشآت على تحديد الأطر المنطبقة عليها، وتقييم وضعها الأمني الحالي، وسدّ فجوات الالتزام، وبناء برنامج أمن سيبراني قائم على الأدلة.
ويغطي منهجنا الاستشاري ضوابط الأمن السيبراني الصادرة عن الهيئة الوطنية للأمن السيبراني، ومتطلبات البنك المركزي السعودي، والإطار التنظيمي للأمن السيبراني الصادر عن هيئة الاتصالات والفضاء والتقنية، مع دعم عملي يشمل الحوكمة والمخاطر والسياسات والضوابط والأدلة والجاهزية للتقييم.
البرنامج التنظيمي يحتاج إلى هيكل وإلى فحص. فـاستشارات حوكمة الأمن السيبراني والمخاطر والالتزام تبني الحوكمة التي تقوم عليها الضوابط، وتقييم وتدقيق الأمن السيبراني يختبر الجاهزية قبل التقييم الرسمي لا أثناءه.
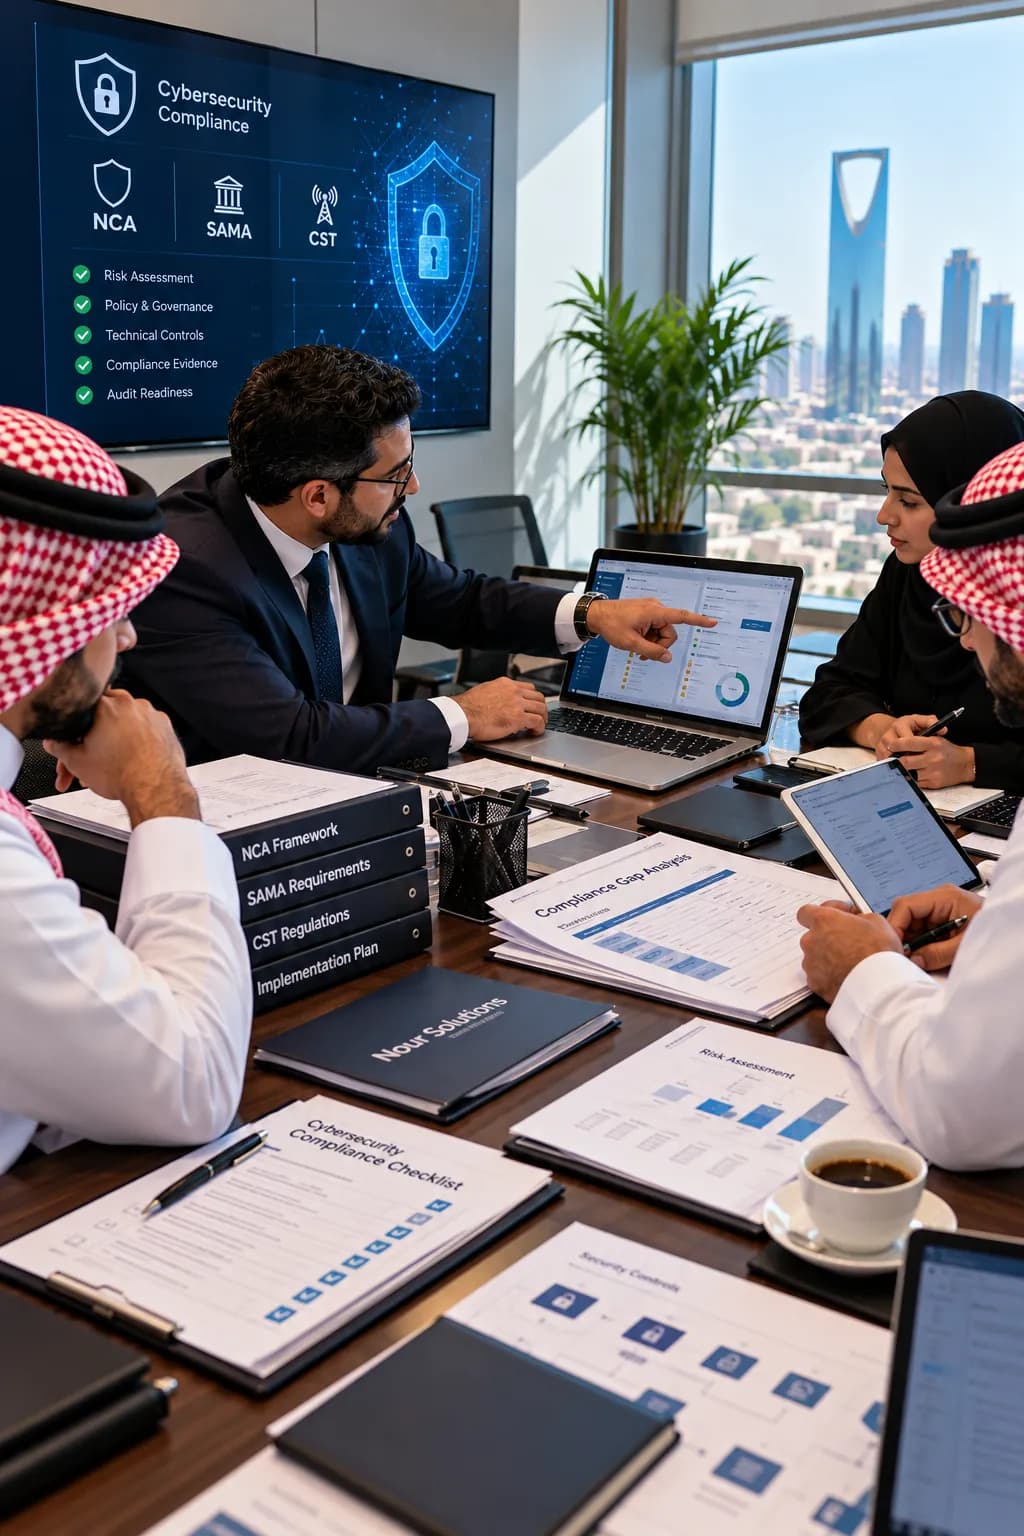
خبرة تنظيمية سعودية في ارتباط واحد
بدلاً من معاملة كل إطار كمشروع التزام منفصل، تستطيع Nour Solutions مواءمة المتطلبات المتداخلة ضمن برنامج التزام واحد منسّق. ويساعد ذلك المنشآت على تقليل ازدواجية التوثيق، ومواءمة الضوابط المشتركة، والحفاظ على رؤية أوضح للمخاطر والمسؤوليات والأدلة.
ويعتمد نطاق الأطر الدقيق على المنشأة نفسها. فمتطلبات الهيئة الوطنية قد تتفاوت بحسب القطاع والبيئة التقنية؛ وتنطبق متطلبات البنك المركزي على المؤسسات المالية الخاضعة لإشرافه؛ بينما يركّز الإطار التنظيمي لهيئة الاتصالات على المنشآت المنطبقة في قطاع الاتصالات وتقنية المعلومات.
الأطر التي ندعمها
| الإطار | نطاق الانطباق الرئيسي | دعم Nour Solutions |
|---|---|---|
| ضوابط الأمن السيبراني للهيئة الوطنية | الجهات الحكومية والبنى التحتية الوطنية الحساسة وغيرها من المنشآت التي تنطبق عليها ضوابط محددة؛ وقد تستخدمها منشآت أخرى كممارسة فضلى. | تقييم الفجوات ومواءمة الأطر والتطبيق والأدلة والجاهزية للتقييم |
| إطار البنك المركزي السعودي للأمن السيبراني | المؤسسات المالية الخاضعة لإشراف البنك المركزي السعودي. | تقييم النضج وتطبيق الضوابط والحوكمة والأدلة والجاهزية التنظيمية |
| الإطار التنظيمي للأمن السيبراني لهيئة الاتصالات | مزوّدو الخدمات المرخّصون أو المسجّلون المنطبق عليهم في قطاع تقنية المعلومات والاتصالات الخاضع لإشراف الهيئة. | تقييم الجاهزية ومواءمة الضوابط والتوثيق والتطبيق ودعم التدقيق |
الالتزام بمتطلبات الهيئة الوطنية للأمن السيبراني
تنشر الهيئة الوطنية للأمن السيبراني ضوابط وإرشادات مساندة للمنشآت في المملكة. والضوابط الأساسية الحالية مُدرجة لدى الهيئة بوصفها ECC 2-2024. كما تنشر الهيئة مجموعات ضوابط متخصصة لمجالات مثل الأنظمة الحساسة والبيانات والتقنية التشغيلية والحوسبة السحابية والعمل عن بُعد.
دعم الأطر والضوابط
- الضوابط الأساسية للأمن السيبراني
- ضوابط الأمن السيبراني للأنظمة الحساسة
- ضوابط الأمن السيبراني للبيانات
- ضوابط الأمن السيبراني للتقنية التشغيلية
- ضوابط الأمن السيبراني للحوسبة السحابية
- ضوابط الأمن السيبراني للعمل عن بُعد
- أدلة التطبيق وأدوات التقييم المنطبقة
ونساعد المنشآت على تحديد الضوابط ذات الصلة، وتقييم الالتزام الحالي، ومواءمة الضوابط القائمة، وترتيب أولويات المعالجة. ويُحدَّد الانطباق الدقيق بحسب قطاع المنشأة وأنظمتها وتقنياتها وسياقها التنظيمي.
الالتزام بمتطلبات البنك المركزي السعودي
يوفّر إطار البنك المركزي السعودي للأمن السيبراني منهجاً موحّداً لحوكمة الأمن السيبراني وإدارة المخاطر ونضج الضوابط لدى المؤسسات المالية الخاضعة لإشرافه. ويفيد البنك المركزي بأن على المنشآت الأعضاء الخاضعة لإشرافه تبنّي الإطار واستخدامه لتقييم نضج ضوابط الأمن السيبراني وفاعليتها.
دعم الالتزام
- إطار الأمن السيبراني
- ضوابط التحقق الدنيا
- المتطلبات الأساسية للمرونة السيبرانية
- حوكمة الأمن السيبراني والإشراف عليه
- إدارة المخاطر والالتزام
- العمليات الأمنية والتقنية
- أمن الأطراف الثالثة
- تقييم النضج وتخطيط التحسين
ودعمنا مصمّم للبنوك وشركات التأمين وشركات التمويل وغيرها من المنشآت الخاضعة لإشراف البنك المركزي التي تحتاج إلى مسار عملي من مستوى نضجها الحالي إلى المستوى الذي تستلزمه التزاماتها التنظيمية. وإطار البنك المركزي منظّم حول الحوكمة وإدارة المخاطر والالتزام والعمليات والتقنية وأمن الأطراف الثالثة.
الالتزام بمتطلبات هيئة الاتصالات والفضاء والتقنية
يضع الإطار التنظيمي للأمن السيبراني الصادر عن هيئة الاتصالات والفضاء والتقنية متطلبات للأمن السيبراني لمزوّدي الخدمات المنطبق عليهم في قطاع تقنية المعلومات والاتصالات. ويهدف الإطار إلى رفع مستوى نضج الأمن السيبراني لدى المنشآت الخاضعة لتنظيم الهيئة أو إشرافها.
دعم الالتزام بالإطار التنظيمي
- تصنيف مزوّد الخدمة ومراجعة النطاق
- تقييم الفجوات مقابل الإطار
- تطوير حوكمة الأمن السيبراني والسياسات
- إدارة المخاطر ومواءمة الضوابط
- جاهزية الضوابط الأمنية التقنية
- توثيق الالتزام والأدلة
- التحضير للتقييم وتنسيقه
- المعالجة وإغلاق الملاحظات
ويستخدم الإطار المنشور عملية لتصنيف مزوّدي الخدمة لتحديد مستوى الالتزام المطلوب. ونساعد المنشآت على تجهيز المتطلبات المنطبقة بناءً على تصنيفها والتزاماتها تجاه الهيئة.
خدماتنا في الالتزام بهذه الأطر
تقييم الفجوات والنضج
تقييم الوضع الحالي للأمن السيبراني مقابل الإطار المنطبق، وتحديد الفجوات، ووضع خارطة طريق للتحسين مرتّبة الأولويات.
تقييم مخاطر الأمن السيبراني
تحديد الأصول والتهديدات والثغرات والأثر على الأعمال؛ وتقييم درجة المخاطر ووضع خطط المعالجة بما يتوافق مع المتطلبات التنظيمية.
الحوكمة والسياسات والإجراءات
تطوير ومواءمة سياسات وإجراءات الأمن السيبراني والأدوار والمسؤوليات واللجان وآليات الحوكمة.
توثيق الحوكمة والالتزام والأدلة
بناء مواءمات الضوابط وسجلات المخاطر وسجلات الالتزام ومستودعات الأدلة والتقارير الإدارية بصورة يستطيع العميل الحفاظ عليها.
تطبيق الضوابط والمعالجة
دعم تحسين الضوابط التقنية والإدارية عبر الهوية والأجهزة الطرفية والشبكة والسحابة والمراقبة وإدارة الثغرات والاستجابة للحوادث وأمن الأطراف الثالثة.
التحضير للتدقيق والتقييم
تجهيز الفرق والمستندات والأدلة للمراجعات التنظيمية والتقييمات الخارجية وأنشطة الضمان الداخلي.
إغلاق الملاحظات
تحليل الملاحظات وتحديد أسبابها الجذرية وتعريف الإجراءات التصحيحية وإعداد الأدلة اللازمة للإغلاق.
الالتزام المستمر والاستشارات
تقديم مراجعات التزام دورية وتحديث السياسات وصيانة الأدلة ومتابعة المخاطر والتدريب والإرشاد التقني للحفاظ على استمرارية البرنامج.
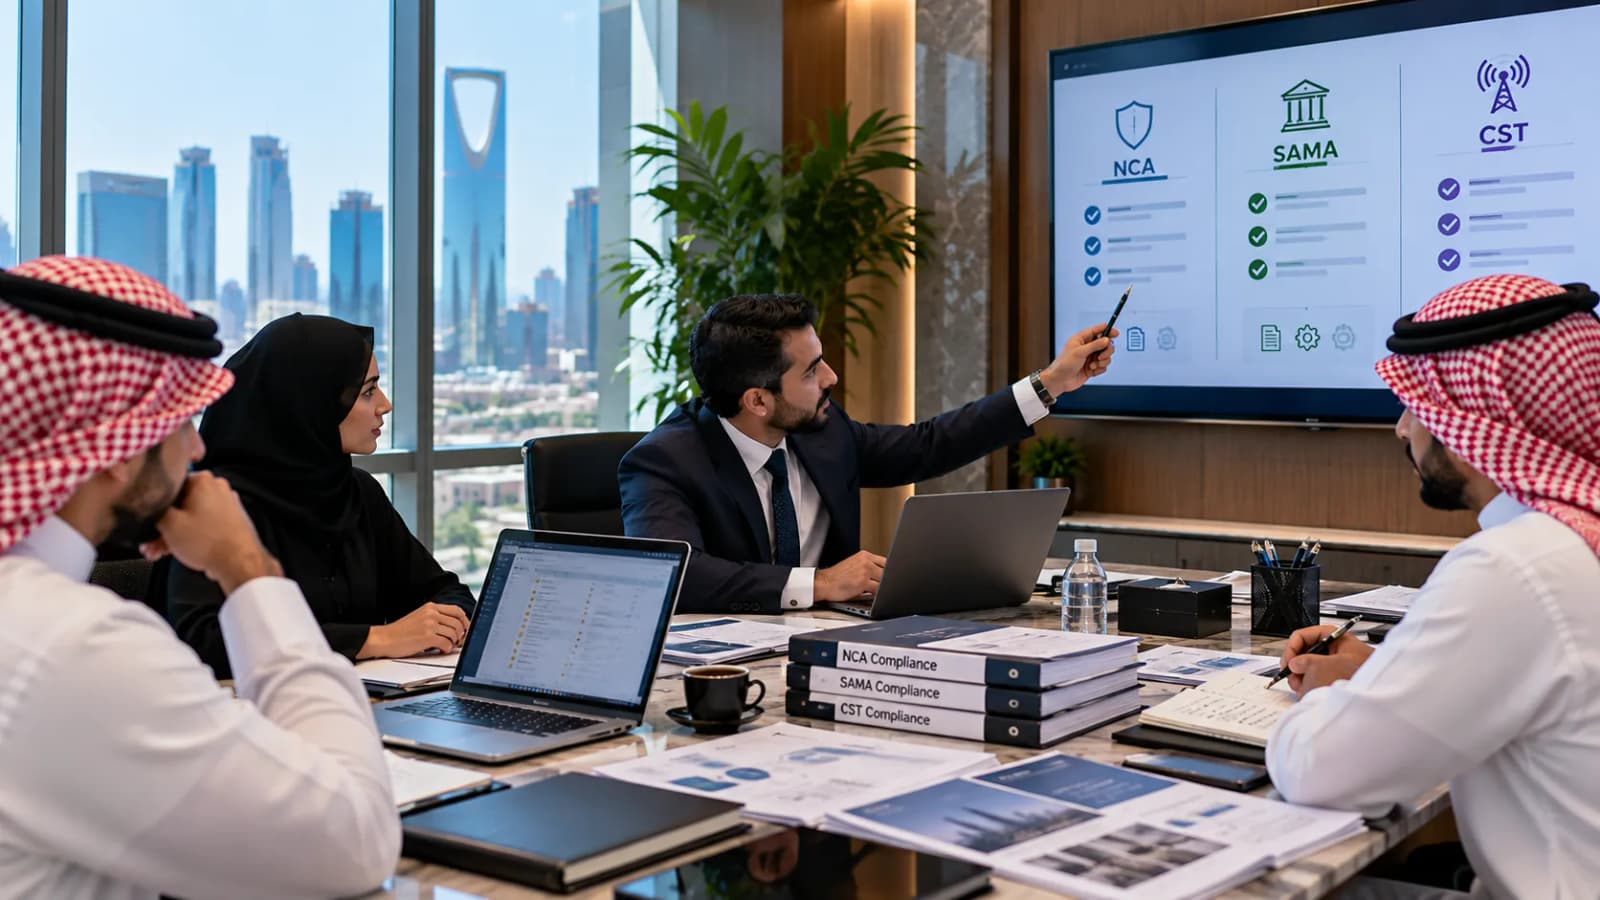
مشهد آخر من العمل نفسه: مستشار يشرح مستندًا لفريق العميل حول الطاولة. تأطير أفقي وإضاءة نهارية دون مصافحات معدّة.
إطار ضوابط واحد ومتطلبات تنظيمية متعددة
متطلبات الجهات الثلاث ليست متبادلة، لكن كثيراً من ممارسات الأمن السيبراني تتداخل. وتستطيع Nour Solutions بناء أساس ضوابط مشترك ثم مواءمة المتطلبات الخاصة بالمنشأة فوقه. ويمكن لذلك أن يقلّل ازدواجية الجهد مع الحفاظ على الأدلة اللازمة لكل جهة تنظيمية.
- هيكل حوكمة واحد للأمن السيبراني
- منهجية مشتركة لإدارة المخاطر
- إدارة مركزية للسياسات والمستندات
- مواءمة الضوابط عبر الأطر
- أدلة قابلة لإعادة الاستخدام حيث يسمح الإطار بذلك
- متابعة وتقارير منفصلة لفجوات كل جهة
منهجنا في تنفيذ الالتزام
- تحديد النطاق — تحديد المنشأة وقطاعها وعلاقتها التنظيمية وأنظمتها والأطر المنطبقة.
- التقييم — إجراء تقييمات الفجوات والنضج والمخاطر مقابل المتطلبات ذات الصلة.
- المواءمة — ربط الضوابط والسياسات والأدلة القائمة بالإطار المنطبق.
- ترتيب الأولويات — بناء خارطة طريق عملية للمعالجة وفق المخاطر والأولوية التنظيمية والأثر على الأعمال.
- التطبيق — تحسين الحوكمة والتوثيق والضوابط التقنية.
- التحقق — مراجعة الأدلة واختبار الضوابط وتجهيز الفرق للتقييم أو المراجعة التنظيمية.
- الإغلاق — معالجة الملاحظات وتعزيز الضوابط التي تحتاج إلى تحسين إضافي.
- الاستدامة — مواصلة المراجعات الدورية وصيانة الأدلة والدعم الاستشاري.
من ندعم
- الجهات الحكومية والجهات ذات العلاقة
- المنشآت الحساسة والخاضعة للتنظيم
- البنوك وشركات التأمين والمؤسسات المالية الخاضعة لإشراف البنك المركزي
- مزوّدو خدمات تقنية المعلومات والاتصالات وغيرهم من المنشآت الخاضعة لهيئة الاتصالات
- مزوّدو الخدمات التقنية والسحابية
- المنشآت الخاضعة لضوابط الهيئة الوطنية للأمن السيبراني
- الشركات التي تستعد لتقييمات الأمن السيبراني من العملاء أو الجهات التنظيمية
لماذا تختار Nour Solutions؟
- خبرة في الالتزام بالأمن السيبراني متخصصة في السوق السعودي.
- قدرة على العمل عبر الأطر الثلاثة في بيئاتها المختلفة.
- دعم للالتزام والتطبيق التقني عبر شريك واحد.
- توثيق قائم على الأدلة ومصمّم حول عمليات التشغيل الفعلية.
- معالجة قائمة على المخاطر بدلاً من استشارات تعتمد قوائم التحقق وحدها.
- دعم عملي من التقييم الأولي حتى الالتزام المستمر.
تحديات الالتزام الشائعة التي نساعد في حلّها
- غموض في انطباق الإطار أو نطاقه
- سياسات قديمة أو غير مطبّقة
- ضوابط قائمة لكن تنقصها الأدلة
- سجلات مخاطر وخطط معالجة غير مكتملة
- ضعف في إدارة مخاطر الأطراف الثالثة
- قصور في أدلة المراقبة والاستجابة للحوادث
- مشاريع التزام غير منسّقة عبر أطر مختلفة
- ملاحظات تبقى مفتوحة لغموض المسؤولية أو أدلة المعالجة
هل أنت مستعد لتعزيز وضعك التنظيمي في الأمن السيبراني؟
سواء كنت تستعد لمتطلبات الهيئة الوطنية أو لتقييم من البنك المركزي السعودي أو للالتزام بالإطار التنظيمي لهيئة الاتصالات، تستطيع Nour Solutions مساعدتك على فهم ما ينطبق عليك وتحديد الفجوات وبناء مسار عملي نحو حوكمة أقوى للأمن السيبراني وجاهزية أفضل للتقييم.
لديك سؤال عن هذه الخدمة؟
تحدّث مع مستشار حول متطلباتك.
الأسئلة
الشائعة.
ما المقصود بالالتزام بمتطلبات الهيئة الوطنية للأمن السيبراني؟
يعني تطبيق الضوابط المنطبقة على المنشأة والقدرة على إثباتها عبر الحوكمة والعمليات والضمانات التقنية والأدلة المناسبة. وتنشر الهيئة مجموعات ضوابط متعددة، لذا ينبغي تقييم الانطباق لا افتراضه.
ما الضوابط الأساسية للأمن السيبراني؟
هي خطّ الأساس للضوابط الصادرة عن الهيئة الوطنية للأمن السيبراني. وتُدرج الهيئة حالياً الإصدار ECC 2-2024 وما يتصل به من إرشادات تطبيق.
من يلزمه الالتزام بإطار البنك المركزي السعودي؟
ينطبق الإطار على المؤسسات المالية الخاضعة لإشراف البنك المركزي السعودي، بما في ذلك المنشآت الأعضاء المحددة في الإطار.
ما الإطار التنظيمي لهيئة الاتصالات والفضاء والتقنية؟
هو إطار للأمن السيبراني يخص مزوّدي الخدمات المنطبق عليهم في قطاع تقنية المعلومات والاتصالات الخاضع لتنظيم الهيئة.
هل يمكن لبرنامج واحد أن يغطي متطلبات أكثر من جهة؟
يمكن إدارة كثير من الضوابط عبر هيكل حوكمة وضوابط مشترك، لكن تبقى الأطر منفصلة ومحددة الانطباق. ويمكننا مواءمة المتطلبات المتداخلة مع الحفاظ على متطلبات الأدلة والنضج الخاصة بكل إطار.
هل تقدّمون تقييمات الفجوات لهذه الأطر؟
نعم. نقيّم الوضع الحالي مقابل الإطار المنطبق، ونحدّد الفجوات، ونضع خارطة طريق للمعالجة مرتّبة الأولويات.
هل يمكن لـ Nour Solutions المساعدة في ملاحظات التدقيق؟
نعم. يمكننا دعم تحليل الأسباب الجذرية وتخطيط الإجراءات التصحيحية والمعالجة وإعداد الأدلة لأنشطة المتابعة المنطبقة.
هل تقدّمون دعماً مستمراً للالتزام؟
نعم. يمكن أن يشمل الدعم المستمر المراجعات الدورية وصيانة المخاطر والأدلة وتحديث السياسات والتدريب والتقارير الإدارية وإرشادات الضوابط التقنية.